机器人系统的智能化与自主化程度不断提升,软件已成为控制运动规划、环境感知与人机交互的核心载体。在工业协作、医疗辅助及特种作业等高风险场景中,软件逻辑的微小偏差可能直接引发机械伤害或系统失控。功能安全代码审查并非传统的代码规范检查,而是基于风险导向的深度验证过程,旨在识别可能导致安全功能失效的架构缺陷、逻辑漏洞与资源管理异常。建立科学的审查评估体系,是满足国际安全标准合规要求、降低产品全生命周期风险的关键技术环节。
一、功能安全代码审查的标准映射与合规基线
机器人软件功能安全评估必须严格对齐国际通用安全标准体系。代码审查的起点并非语法校验,而是将标准中的安全完整性等级(SIL)或性能等级(PL)要求转化为可验证的代码属性。审查基线的建立需覆盖架构约束、故障容忍度及验证覆盖率三大维度。
1. 核心标准的技术映射关系
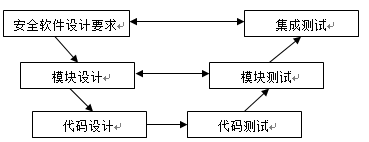
IEC 61508与ISO 13849-1构成了机器人安全控制系统的底层逻辑框架。在代码层面,标准要求的系统性能力(SC)与硬件故障概率(PFH)需通过软件架构的确定性来保障。审查过程需重点核对安全相关软件(SRSW)是否遵循V模型开发流程,需求追踪矩阵是否完整覆盖至函数级实现,以及变更管理是否具备完整的版本回溯机制。
2. 安全等级对代码复杂度的约束
不同PL/SIL等级对代码结构有明确限制。高安全等级要求严格限制圈复杂度(Cyclomatic Complexity),禁止使用动态内存分配、递归调用及未初始化指针。审查需依据MISRA C/C++或CERT C等安全编码规范,结合机器人实时操作系统(RTOS)的特性,验证中断服务程序(ISR)的执行时间确定性与时序隔离机制。
二、代码审查的核心维度与量化评估指标
功能安全代码审查需突破传统静态扫描的局限,构建覆盖数据流、控制流与时序逻辑的多维评估模型。审查深度直接决定潜在系统性故障的拦截率,评估指标需具备可测量、可追溯、可复现的工程特性。
1. 控制流与逻辑分支验证
安全功能的核心在于状态机的确定性迁移。审查需聚焦条件分支的完备性,确保所有异常输入与边界条件均触发预设的安全状态(Safe State)。重点评估死代码(Dead Code)比例、不可达路径及隐式类型转换引发的逻辑漂移。对于多轴协同控制算法,需验证互斥锁机制与优先级继承协议的正确实现,防止优先级反转导致的安全响应延迟。
2. 数据流与内存安全管控
机器人感知与控制链路涉及高频数据交换,数据完整性与内存边界管控是审查重心。需严格核查数组越界防护、指针悬空检测及共享变量的原子操作实现。针对传感器融合模块,审查数据校验机制(如CRC、时间戳比对、范围钳位)是否嵌入底层驱动层,确保单点数据异常不会级联扩散至运动控制决策层。
3. 实时性与故障响应时序
功能安全对时间维度具有刚性要求。审查需结合WCET(最坏情况执行时间)分析工具,验证安全停机(STO)、安全限速(SLS)等功能的触发延迟是否满足标准限值。评估中断嵌套深度、任务调度抖动值及通信总线(如EtherCAT、PROFINET Safety)的看门狗机制配置,确保软硬件协同响应链路的时序确定性。
三、静态分析与动态验证的协同审查流程
单一维度的代码检查无法覆盖系统性风险,功能安全审查必须采用静态分析与动态测试深度耦合的工程路径。流程设计需遵循左移预防、右移验证原则,形成闭环评估机制。
- 需求对齐与规则定制:依据产品安全需求规格书(SRS),裁剪并配置静态分析规则集,剔除与安全无关的告警噪声,聚焦高危模式匹配。
- 自动化静态扫描与人工复核:采用符合TÜV认证的静态分析工具进行全量扫描,生成数据流与控制流图谱。安全工程师对Medium/High级别告警进行逐行代码走查,排除误报并标记架构级缺陷。
- 单元级动态注入测试:针对安全关键函数,实施故障注入(Fault Injection)与边界值测试。验证除零保护、溢出截断、通信丢包重传等防御逻辑的实际执行效果。
- 集成级时序与覆盖率验证:在硬件在环(HIL)环境中运行安全测试用例,采集语句覆盖、分支覆盖及MC/DC(修正条件/判定覆盖)指标。未达标模块需触发代码重构与二次审查。
- 审查报告与追溯归档:输出包含缺陷分布、风险等级、整改建议与覆盖率数据的评估报告,建立代码版本与安全证据链的映射档案,支撑第三方认证审核。
四、机器人安全软件高危代码缺陷与整改策略
在大量机器人控制系统的审查实践中,特定类型的代码缺陷呈现出高复发率与高危害性特征。识别这些模式并建立标准化整改路径,可显著降低系统性失效概率。
| 缺陷类型 | 典型代码表现 | 潜在安全风险 | 标准化整改策略 |
|---|---|---|---|
| 非确定性内存管理 | 运行期使用malloc/free或new/delete,缺乏内存池机制 | 内存碎片化导致控制周期抖动,安全功能响应超时 | 采用静态内存分配或预分配内存池,禁用动态分配API |
| 竞态条件与数据竞争 | 多任务共享变量未加锁,或锁粒度设计不合理 | 状态机数据错乱,引发非预期轴运动或碰撞 | 引入无锁队列或互斥信号量,关键数据采用双缓冲机制 |
| 异常处理路径缺失 | 传感器断线、通信超时未触发降级逻辑,直接返回默认值 | 系统带病运行,丧失环境感知能力导致盲动 | 构建分层故障处理树,强制实现安全状态迁移与报警上报 |
| 浮点运算精度失控 | 直接使用==比较浮点数,未设置容差阈值(Epsilon) | 轨迹规划偏差累积,突破安全限位区域 | 采用定点数运算或引入容差比较宏,关键路径增加范围钳位 |
| 中断服务程序过载 | ISR内执行复杂计算、阻塞调用或长延时操作 | 高优先级安全中断被屏蔽,急停信号无法及时响应 | ISR仅置位标志位,复杂逻辑下沉至底层任务队列处理 |
五、第三方独立评估的技术价值与实施要点
研发团队的内部审查易受思维定势与项目进度压力影响,难以完全规避系统性盲区。引入具备功能安全资质的第三方机构进行独立代码评估,是打破验证闭环、获取国际认证通行证的有效路径。第三方审查的核心价值在于客观性、标准对齐度与缺陷挖掘深度。
- 独立性验证机制:审查团队与开发团队物理隔离,依据标准原文而非企业内部规范进行判定,确保评估结论不受商业目标干扰。
- 全栈工具链交叉验证:组合使用多款通过IEC 61508 Tool Confidence Level (TCL) 认证的静态/动态分析工具,交叉比对告警结果,消除单一工具引擎的漏报风险。
- 场景化故障注入库:基于工业机器人、移动机器人(AMR)及协作机器人的典型事故案例,构建专属故障注入测试集,验证代码在极端工况下的鲁棒性。
实施第三方评估需提前冻结安全相关代码基线,提供完整的需求追踪矩阵、架构设计文档及编译器配置参数。审查周期通常与软件复杂度正相关,关键控制模块的深度走查与动态验证需预留充足的迭代整改窗口。
技术总结
机器人软件功能安全代码审查是一项融合标准解读、架构分析与底层验证的系统工程。审查的有效性不取决于扫描工具的数量,而在于安全需求向代码属性的精准映射、控制流与时序逻辑的深度验证,以及高危缺陷模式的闭环整改。建立规范化、可量化的审查评估流程,能够将系统性故障拦截在产品发布之前,为机器人装备的合规上市与稳定运行提供底层技术保障。持续迭代审查规则库、强化动静结合的验证手段,是应对复杂智能控制系统安全挑战的必然路径。
广州海沣检测作为专注机器人领域的第三方检测机构,配备符合IEC 61508 TCL3认证的静态分析平台、硬件在环(HIL)实时仿真系统及多轴运动安全测试台架。技术团队深耕机器人性能检测、电气安全、电磁兼容及环境可靠性验证,具备从底层代码审查到整机安全认证的全栈评估能力。实验室已建立覆盖工业、协作、移动及服务机器人的标准化测试矩阵,可为研发企业提供精准的功能安全诊断与合规整改方案。欢迎联系专业工程师获取定制化代码审查评估与检测认证服务。